

聯系電話:
+886 2 77182788
-
創提部落格
希望我們能與您分享和探討成長中的點點滴滴

ONEKEY 幫你辨真假、決先後,讓 CRA 的 SBOM 與漏洞管理真正落地
 創提科技
 2026/10/23
分享到
面對歐盟《網路韌性法案》(Cyber Resilience Act,CRA),企業需要將軟體組成盤點、漏洞識別、持續監控與處置紀錄,建立成能在產品支援期間持續執行的工作。
SBOM 與 CVE 掃描是重要起點。掃描完成後,企業還需要知道:哪些漏洞影響自己的產品、哪些需要優先處理,以及如何追蹤後續結果、提出合規所需的證據。
創提科技代理的ONEKEY,結合韌體分析、漏洞影響評估、持續監控與統一管理,協助企業串起這些工作,讓產品安全管理從分析結果延伸到後續行動。
CRA 的要求:掌握產品組成,持續處理漏洞,留下管理證據
CRA 將產品安全與漏洞處理納入製造商責任。對適用產品而言,企業需要識別並記錄產品元件與漏洞、建立 SBOM、及時處理安全問題,並準備相關技術文件。這些工作涵蓋產品上市前的準備,以及支援期間內的持續維護。
SBOM(軟體物料清單)讓企業掌握產品包含哪些軟體元件;CVE 則提供公開漏洞的共同識別方式。兩者結合,可以協助團隊找出需要關注的產品與版本,再展開影響評估及後續處理。
因此,企業需要建立能反覆執行的管理方式:產品改版時更新分析、新漏洞出現時重新檢視,並讓評估與處置結果有紀錄可循。
實作的痛點:掃描之後,才是大量管理工作的開始
當產品線、韌體版本與供應商元件持續增加,一份漏洞清單往往會衍生出更多問題。
「這個漏洞真的影響我們的產品嗎?」
「同一項 CVE 出現在多個版本,是否每個版本都要重新分析?」
「哪些需要先處理?哪些還需要補充查證?」
「產品已經出貨,新漏洞出現時,誰會知道、誰來追蹤?」
「客戶要求說明時,能不能快速整理出完整資料?」
這些問題橫跨研發、資安、產品與合規團隊。若缺乏共同的平台與流程,資訊便容易分散在試算表、郵件與不同工具之間,讓每次分析都伴隨大量人工整理與溝通。
風險與成本:重複查證、處理失焦,還有難以交付的證據
首先是查證成本。相似的產品或版本,可能反覆出現相同問題;既有評估若難以重用,團隊就需要一再確認元件、版本與影響。
其次是處置風險。當大量漏洞缺乏清楚的評估與排序,有限的研發資源可能被分散,需要優先關注的項目也可能延後處理。產品出貨後若缺乏持續監控,新揭露的漏洞更容易形成管理缺口。
最後是協作與文件成本。即使團隊已完成分析或處理,若判斷依據與結果沒有集中保存,面對客戶審查或合規需求時,仍可能需要重新蒐集資料、確認版本,再編製說明。
企業需要能將分析、判斷、追蹤與交付連接起來的解方,讓既有成果能被延續,後續工作也能被接住。
ONEKEY 串起五個管理環節,讓漏洞資訊接上後續行動
從第一次分析,到產品出貨後的維護,ONEKEY 的協助可以用五個環節說明:查身世、辨真假、決先後、訂規矩、要監控。
ONEKEY 提供分析、評估與管理支援,企業則依自身責任分工執行處置、驗證及核准,讓工具成果接上實際行動。
查身世:掌握產品裡有哪些軟體元件
管理產品風險,先從了解產品組成開始。
ONEKEY 可在支援的分析範圍內辨識韌體中的軟體元件,建立與管理 SBOM,並關聯已知漏洞資訊,協助企業掌握產品包含什麼,以及有哪些項目需要關注。
這些資訊為後續評估建立共同基礎,也讓團隊更容易回應客戶對產品組成與漏洞影響的詢問。
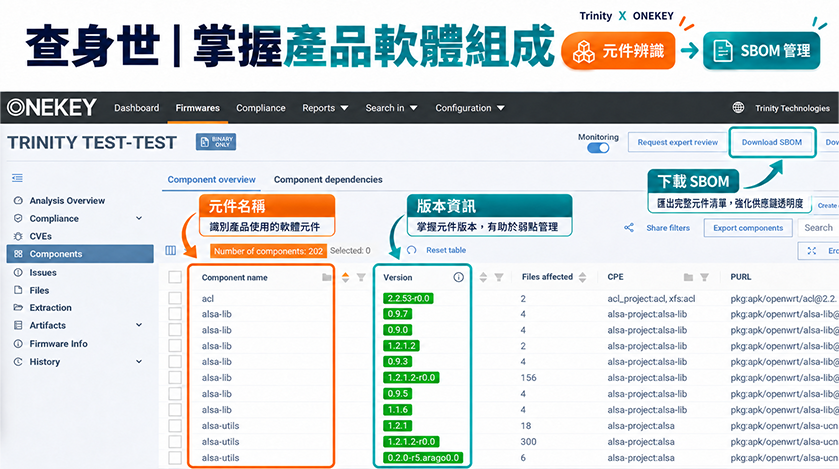
元件總覽呈現識別出的元件、版本及相關資訊,支援產品組成盤點。
辨真假:釐清漏洞是否影響自己的產品
找到漏洞之後,下一步是確認它與實際產品的關係。
ONEKEY 透過自動化影響評估與可檢視的分析依據,協助團隊判斷漏洞對特定韌體版本的相關性,減少不必要的查證,聚焦需要進一步確認或處理的問題。
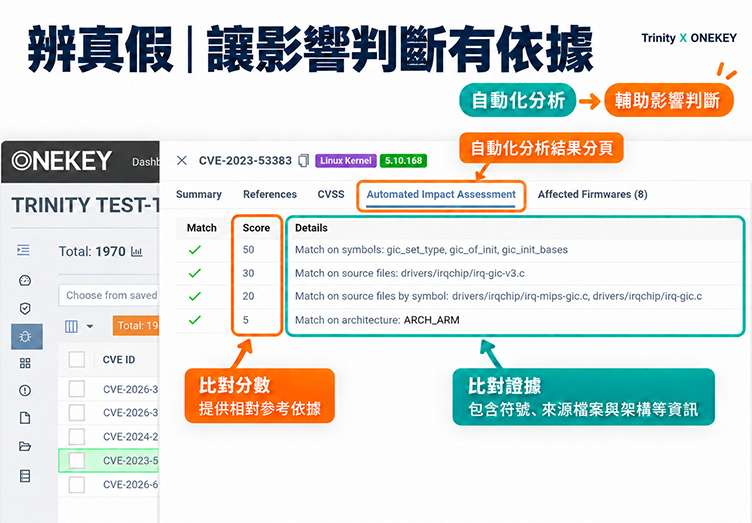
自動化影響評估提供可檢視的分析依據,協助團隊判斷漏洞與特定韌體的相關性。
決先後:讓有限資源投入重要問題
確認產品受到影響後,團隊需要決定處理順序。
ONEKEY 提供漏洞風險資訊與評估功能,協助企業結合產品情境及管理政策,建立一致的處置優先順序,讓資安、研發與產品負責人更容易對齊工作重點。
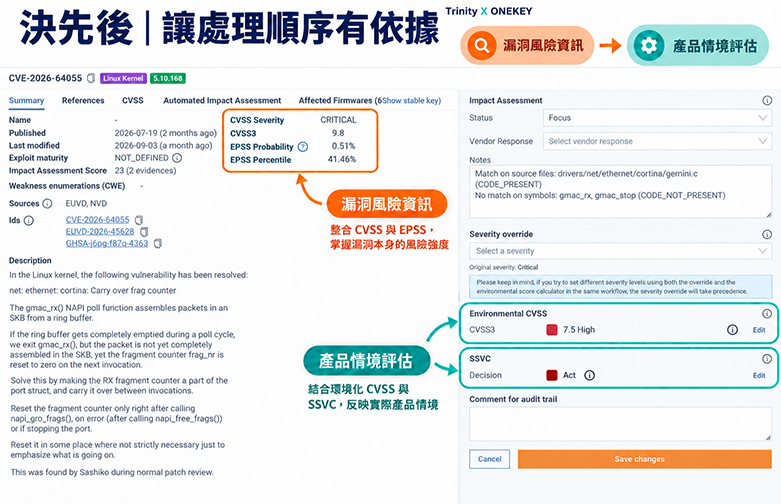
漏洞資訊與評估設定示意:可記錄關注狀態、環境嚴重度與處置評估,支援企業安排優先順序。
訂規矩:讓已確認的判斷成為可重用的經驗
當團隊完成評估,部分判斷可以延續到符合條件的後續分析。
ONEKEY 支援依產品特性建立可重用的評估規則,協助企業減少相同問題的重複查證與人工處理。產品持續改版時,既有經驗也能持續發揮價值,並隨產品變化調整。
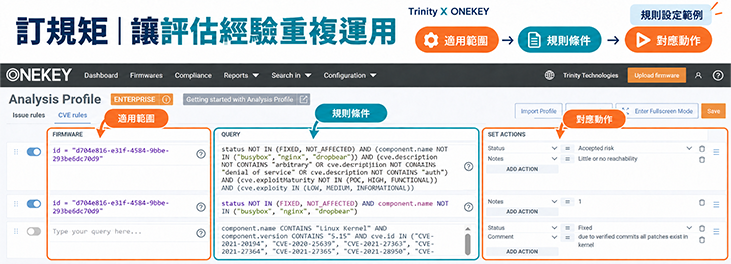
Analysis Profile 規則設定範例:可依產品特性設定條件與對應動作,支援評估成果重用。
要監控:持續掌握產品出貨後的風險變化
產品完成一次分析後,仍需要面對新漏洞與外部情報的更新。
ONEKEY 運用 NVD、OSV 的漏洞匹配資料,並結合 EUVD 的補充情報。啟用 Monitoring 後,平台會定期重新分析韌體,並在偵測到符合監控條件的結果差異時提供通知,協助團隊掌握需要重新檢視的項目,讓漏洞管理延伸至後續維護。
一個平台,支撐跨產品、跨團隊的日常管理
上述五個環節,說明漏洞管理如何持續推進。要讓流程長期運作,企業還需要集中管理資訊、交付成果,以及串接既有工具的能力。
統一管理,讓不同角色掌握同一份產品風險資訊
ONEKEY 可作為以 CVE 為管理單位的漏洞管理平台,集中呈現相關產品與韌體版本的評估、處置狀態及變更紀錄。
研發人員能找到與產品相關的問題;產品與資安主管則能掌握待處理項目、已有決策及其依據,減少資訊分散造成的交接與追蹤落差。
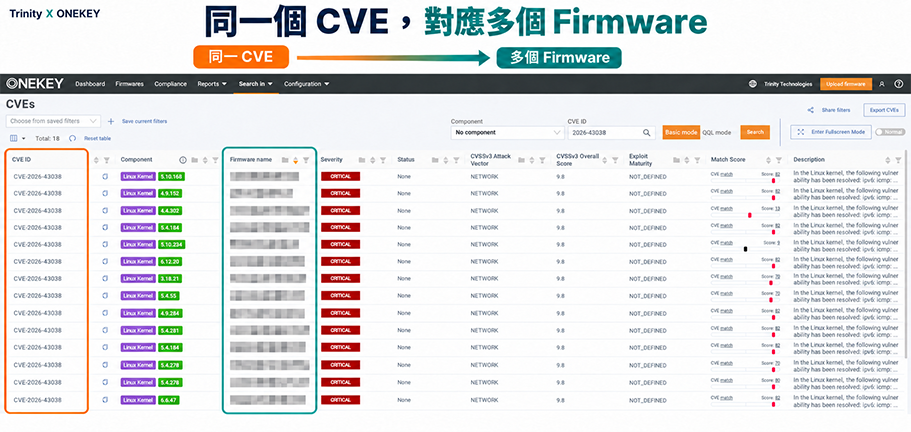
同一 CVE 可集中查看不同韌體的匹配與評估狀態;各版本的影響判斷仍應分別確認。
佐證交付,讓管理成果更容易被檢視與說明
ONEKEY 的 Compliance Wizard 支援 CRA 項目檢視,可彙整平台分析資訊、評估結果與補充佐證,並輸出合規文件包。
面對客戶審查與技術文件準備,團隊能運用集中整理的材料,減少跨部門蒐集與重複編製資料的負擔,讓日常工作成果更容易交付。
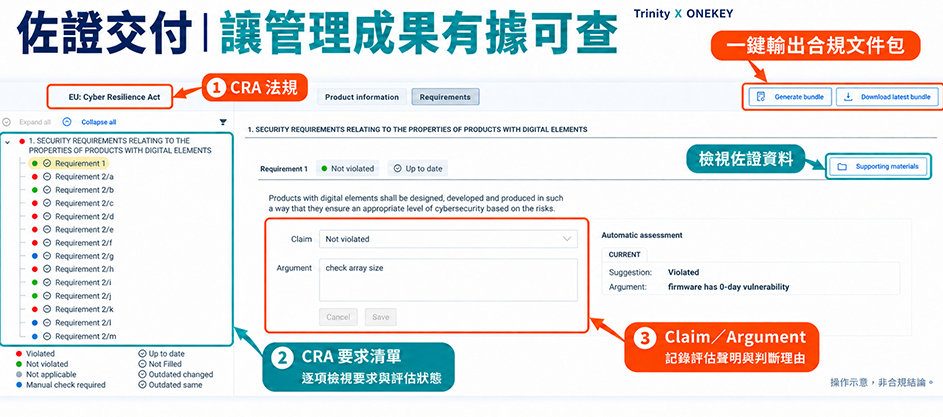
CRA 項目檢視可彙整評估與佐證、輸出文件包。本圖為操作示意,非合規結論;使用者聲明與系統建議不同時,仍需查核依據。
工具整合,讓漏洞管理融入既有工作環境
ONEKEY 提供 API 與 CI/CD 整合能力,可依企業需求串接既有工具與自動化流程。
透過適當整合,分析結果與漏洞資訊能進入團隊原本的工作環境,減少人工搬移資料與重複登錄,讓產品安全工作融入日常研發與管理。
與創提科技一起,讓 CRA 漏洞管理真正落地
從查身世、辨真假、決先後、訂規矩、要監控,到統一管理、佐證交付與工具整合,ONEKEY 協助企業串起產品漏洞管理的關鍵工作。
創提科技代理的 ONEKEY,結合自動化分析、可重用的評估規則與工具整合,協助企業降低人工管理負擔,讓有限資源更聚焦於產品風險處理與客戶需求。
歡迎與創提科技聯繫,了解 ONEKEY 如何配合您的產品特性、既有工具與管理流程,推進 CRA 漏洞管理的落地工作。